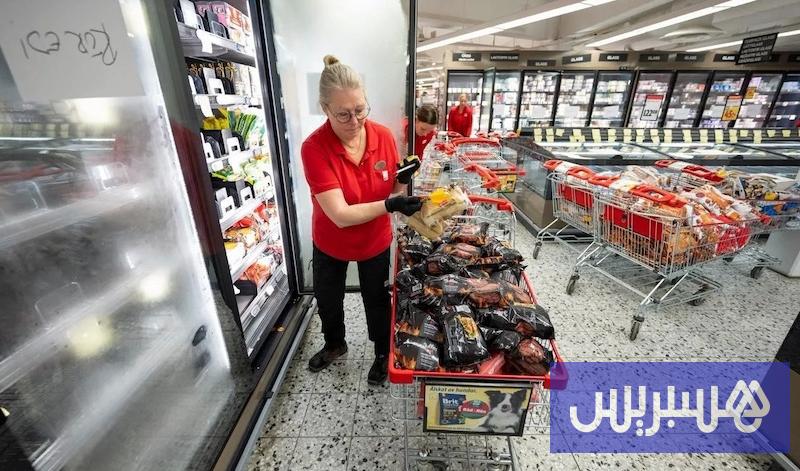
تعرضت متاجر كبرى في ثماني دول أوروبية لموجة جديدة من الهجمات الإلكترونية استهدفت أنظمة التبريد والتجميد، ما تسبب في ارتفاع درجات حرارة البرادات وإتلاف كميات كبيرة من المواد الغذائية، ودفع سلاسل تجارية إلى اتخاذ إجراءات عاجلة لحماية تجهيزاتها.
وسارعت متاجر التجزئة الأوروبية، اليوم الثلاثاء، إلى تحديث أنظمتها وتعزيز إجراءات الحماية، بعد تعرضها لهجمات مماثلة لتلك التي استهدفت عشرات المتاجر الفرنسية قبل ثلاثة أسابيع.
وفي السويد، أعلنت سلسلة متاجر «كوب» شروعها في الانتقال من شبكات الجيل الرابع إلى شبكات الجيل الخامس، مع اعتماد أجهزة اتصال حديثة لتقليص المخاطر المرتبطة بالاختراقات الإلكترونية.
وأكد متحدث باسم السلسلة أن الفروع السبعة المتضررة استأنفت نشاطها، بعدما جرى فصل أنظمة التبريد الخاصة بها عن الإنترنت، مشيرا إلى أن الشركة تواصل فحص شبكتها بالكامل لرصد أي ثغرات أمنية محتملة.
من جانبها، أوضحت شركة «دانفوس» للبرمجيات، التي تعرضت أنظمتها للاستهداف مجددا، أنها تواصل التنسيق مع زبنائها منذ الهجوم الأول، داعية إلى منع الوصول المباشر إلى أنظمة التبريد عبر الإنترنت.
وحذر فرانك جروينفيجن، خبير الأمن الإلكتروني لدى شركة «ديلويت» في لاهاي، من استمرار المخاطر التي تهدد أنظمة التحكم في البرادات، داعيا المتاجر إلى التحقق من تحديثاتها الأمنية ومدى اتصالها بالشبكة العامة، وفصل الأجهزة المعرضة للاختراق عن الإنترنت.
وفي السياق ذاته، كشفت الشرطة السويدية عن تلقي نحو عشرة بلاغات مرتبطة بهذه الهجمات منذ أمس الاثنين، مع توقع تسجيل بلاغات إضافية خلال الفترة المقبلة.
واعتبرت وكالة الأمن الإلكتروني التابعة للاتحاد الأوروبي أن اتساع نطاق الهجمات التي طالت قطاع التجزئة في عدد من الدول الأعضاء يبرز ضرورة تعزيز التعاون وتبادل المعلومات والتنسيق في مواجهة الحوادث الإلكترونية.
أما في بريطانيا، فأفاد ريتشارد هورن، الرئيس التنفيذي للمركز الوطني للأمن الإلكتروني، بأن محاولات اختراق استهدفت شركات صغيرة متخصصة في تصنيع اللحوم، غير أن تأثيرها ظل محدودا.
التعليقات 0
كن أول من يعلق على هذا الخبر